


Öncelikle hepiniz hoşgeldiniz bugün teganografi (Resimlere dosya saklama) hakkında konuşacağız.
Hadi gelin sizinle bir senaryo kuralım. Bir gün internette o site senin bu site benim dolanıyorsunuz ve birden karşınıza bir şey çıktı. “Resmin içindeki gizli dosyayı bulana $1.000.000 ödül” tepkiniz ne olurdu?
Hadi canım siz de resmin içine dosya gizlenir mi hiç diye mi sorardınız. Evet efendim gizlenilebilir. Hadi gelin beraberce bir inceleyelim.
Steganografi yani herhangi bir dijital nesnenin içine dosya gizlemek. Bugün ki konumuz da işte tam olarak bu Steganografi.
Siber güvenlik alanında çok sık karşılaştığımız durum ise, bayrak kapma yarışlarında resimlerin içerisine bir metin belgesi gizlenir, ve katılımcılardan bu metin belgesine ulaşmasını içindekileri verileri okumaları istenir.
Şimdi resmin içerisindeki gizli dosyaların nasıl bulunduğunu gelin bir inceleyelim.
İşleme başlamadan önce bir Kali Linux dağıtımına sahip olmanız gerekli
Eğer bir dosya gizlemek istiyorsanız Kali Linux da kullanılan “Steghide” isimli bir aracımız var. Bu aracımız Kali Linux ile beraber hali hazırda kurulu şekilde gelmiyor.
Aracı kurabilmek için ilk olarak kali deposunu güncelliyorsunuz eğer bu işlemi nasıl yapacağınızı bilmiyorsanız benim ile iletişim formu üzeirnden iletişim kurabilirsiniz.
Daha sonrasında ise terminal üzerinden “apt install steghide” komutunu yazarak Steghide aracını Kali Linux’a kuruyoruz.
Şimdi ise Steghide ile herhangi bir resmin içerinde dosya olup olmadığını kontrol edelim. Bu dosya bazen parolalı olabilir veya parola koymadan da gizlenilebilir.
Steghide’ın kullanım detaylarına ulaşabilmek için “steghide –help” komutunu terminale giriyoruz. Daha sonrasında ekrana uygulama kullanım detaylarına dair bir ekran önümüze geliyor.
“Help menüsünde de görüntülediğimiz gibi “steghide extract -sf /root/Masaüstü/resim.jpg” komutu ile resimin içindeki gizli belgeyi çıkarabilriz.

Resimde de gördüğünüz gibi resmimiz şifrelenmiş. Böyle bir durumda ise bu parolayı kıracak bir araca ihtiyaç duyulayor. Genelde bu tür araçları Github da bulabiliriz kısa bir googlama ile böyle bir uygulama bulabilirsiniz.
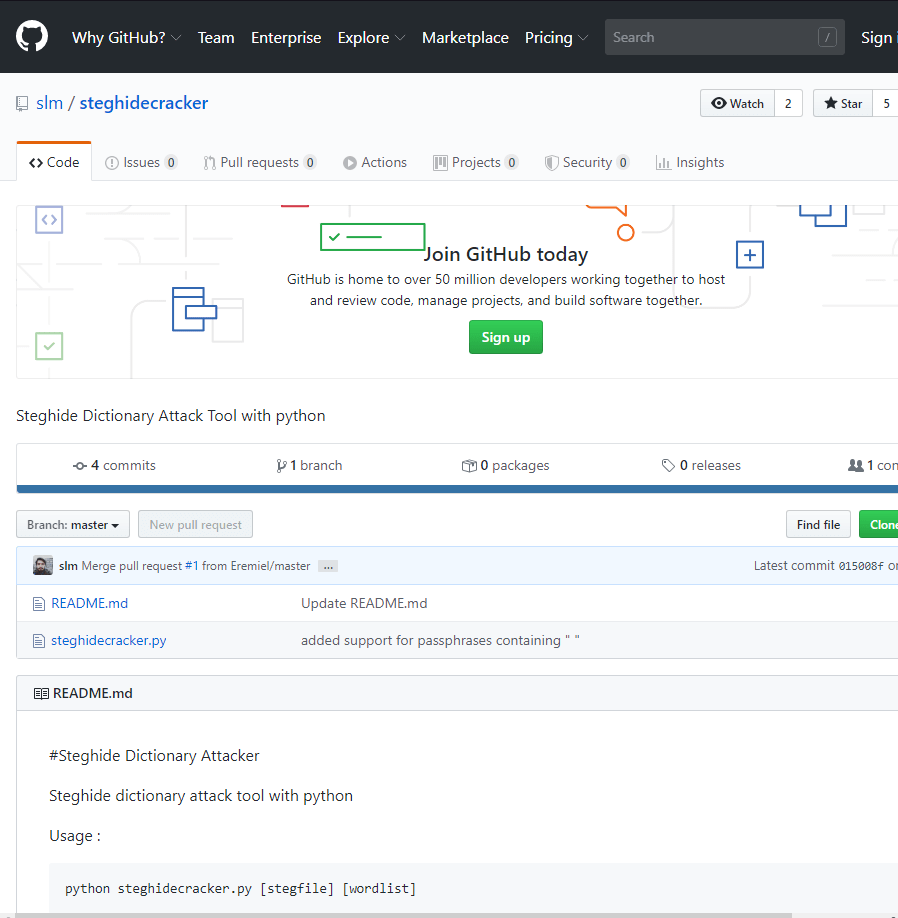
Ben de kısa bir araştırma ile aşşağıda gördüğünüz steghide cracker aracını buldum hadi uygulamayı indirelim.
” git clone https://github.com/slm/steghidecracker.git“
Komutu ile dosyayı indirebilirsiniz.

Bu bir BruteForce aracı olduğu için bu aracı kullanırken bir Wordlist’e ihtiyacımız var. Genellikle bayrak kapma yarışlarında sizi zorlayacak parolalar bulunmaz. Popüler parolalardan biri bulunur. Bunun için de siz kali linux ile birlikte gelen “rockyou.txt’yi” kullanabilirsiniz.
Bu Wordlistin nerede olduğuğunu bulabilmek için ise “Parola Saldırıları> Wordlistler” konumu ile kali üzerinde bulunan bütün Wordlistlere ulaşabilirsiniz.
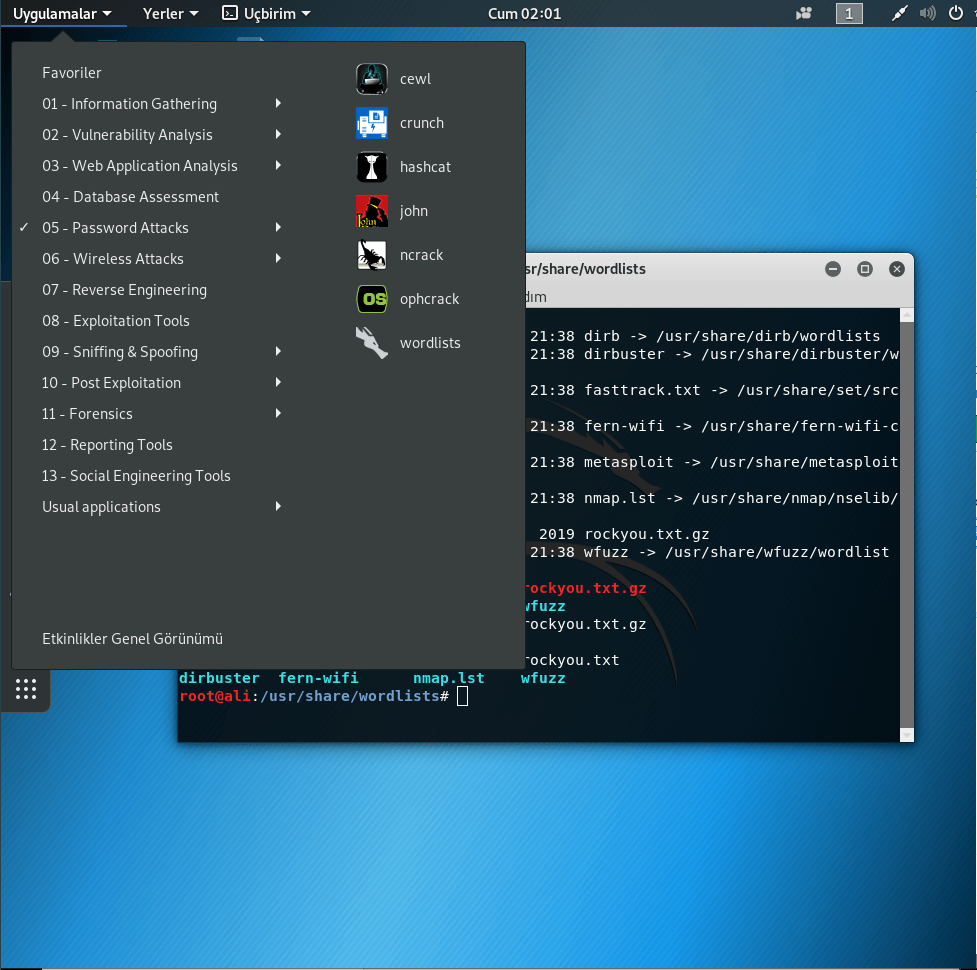
Bu dizin açıldıktan sonra “ls” komutu ile dizin altındaki bütün wordlistleri sıralayabilirsiniz. Rockyou.txt ilk başta sıkıştırılmış haldedir. Dosyayı çözdükten sonra kullanabilirsiniz.
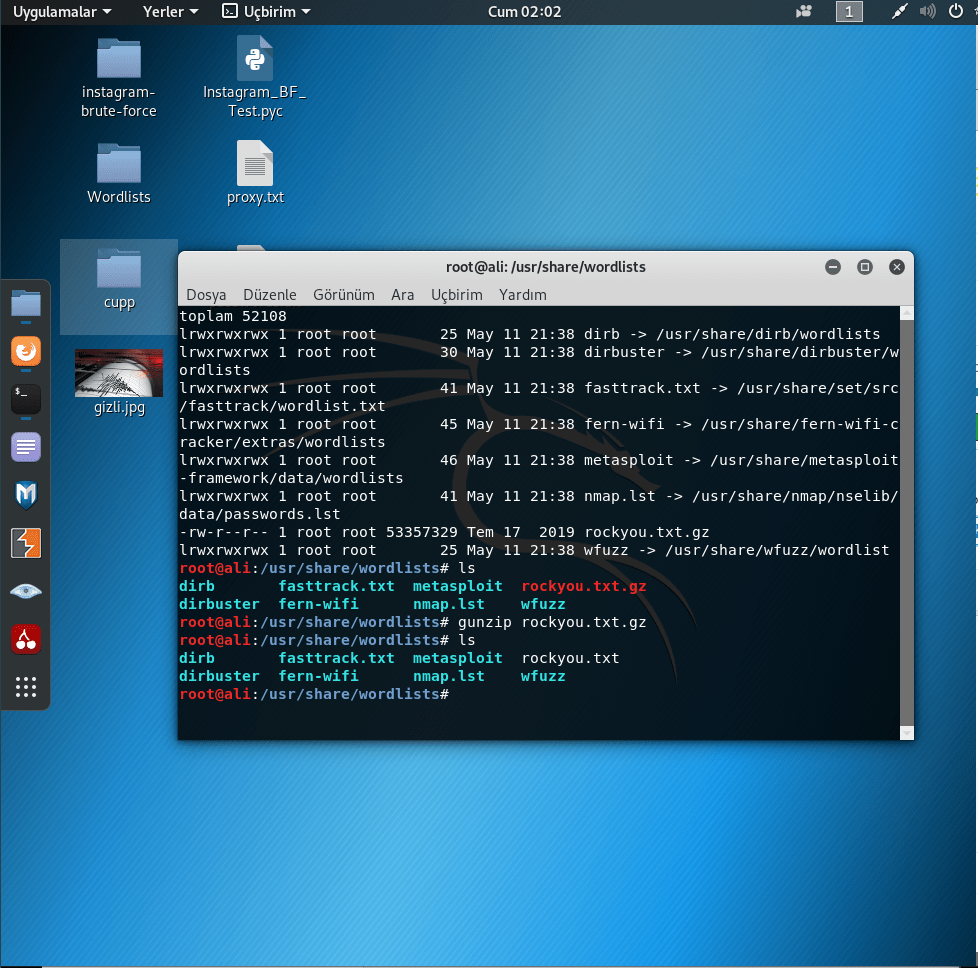
Şimdi ise SteghideCracker yardımı ile dosyamızın şifresini çözeceğiz.
“cd steghidecracker” komutu ile dizin içine girip “ls” komutu ile içindekilere bakıyoruz.
Biz steghidecracker.py’yi kullanacağız .py uzantılı olduğu için python ile yazılmış bir dosya olduğunu anlıyoruz ve “python steghidecracker.py (kırılacak dosya konumu) (wordlist konumu)” komutu ile dosyayı çalıştırıyoruz.
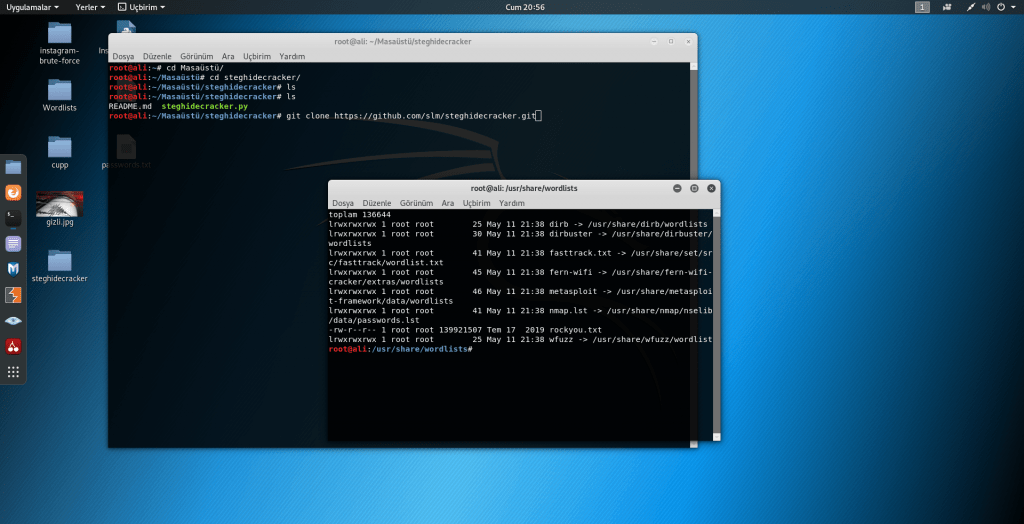
İşlem tamamlandığında bize found çıktısı ile bulunan parolayı bize verecek.
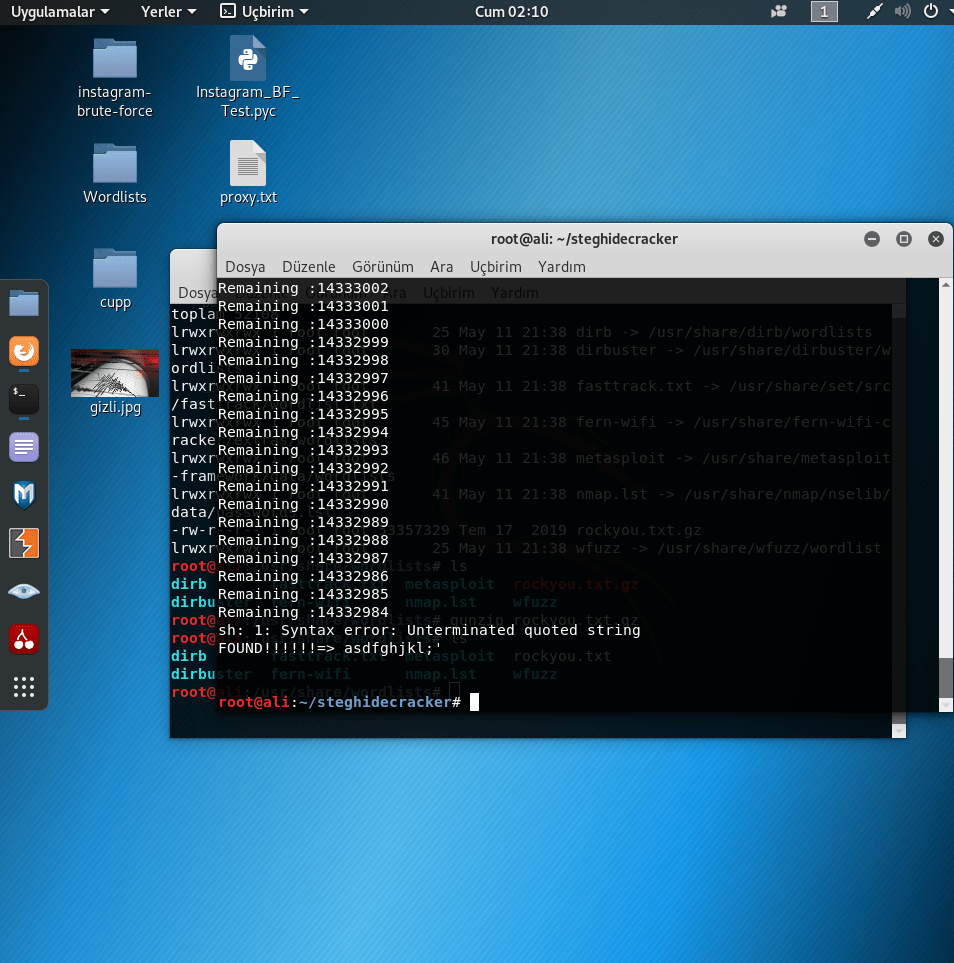
İşte böylece resmin içerindeki gizli dosyaya ulaşmış olduk.


